所屬科目:iPAS◆資訊安全技術概論◆初級
1. 下列何者正確描述了封包過濾式防火牆的特性? (A) 封包過濾式防火牆可過濾並偵測隱藏在加密內容中的惡意指令 (B) 封包過濾式防火牆需要經驗豐富的管理人員建立複雜的過濾規則 (C) 封包過濾式防火牆能夠檢測並阻擋來自已知惡意網站的所有流量,即使這些流量使用不同的 IP 地址 (D) 封包過濾式防火牆主要檢查每個來往 IP 封包中的資料(Data)內容
2. 關於阻斷式服務攻擊(DoS/DDoS)的敘述,下列何者最為適切? (A) 攻擊者通常使用單一來源發起攻擊 (B) 僅會造成網路流量變慢,但不會癱瘓主機 (C) 主要目的是耗盡目標系統的資源 (D) 只能經由惡意程式散播來實現
3. 針對虛擬區域網路(Virtual Local Area Network, VLAN)環境中的雙重標籤攻擊 (Double Tagging Attack),下列何項防護措施最為適切? (A) 將原生虛擬區域網路(Native VLAN)設定為未使用的 VLAN,避免與存取連 接埠重疊 (B) 關閉所有主幹連接埠(Trunk Port)上的加密功能 (C) 允許所有存取連接埠(Access Port)自動協商為主幹(Trunking)模式 (D) 將原生虛擬區域網路(Native VLAN)設定為 VLAN 1,以方便管理
4. 關於動態主機設定協定伺服器(DHCP Server)惡意攻擊,下列何項說明最能解釋其 可能造成的後續威脅? (A) 攻擊者可透過惡意 DHCP 提供錯誤的網域名稱系統(DNS)設定,進而引導受 害者至惡意網站 (B) 攻擊者可利用惡意 DHCP 直接取得目標網路所有設備的管理員權限 (C) 攻擊者可利用惡意的 DHCP 直接加密受害主機的所有檔案 (D) 攻擊者可透過惡意 DHCP 對目標主機發動分散式阻斷服務攻擊(DDoS)
5. 下列何種防禦機制最能有效地驗證邊界閘道器協定(BGP)路由的合法性,以降低 BGP 劫持(BGP Hijacking)的風險? (A) 入侵偵測系統(Intrusion Detection System, IDS) (B) 資源公鑰基礎建設(Resource Public Key Infrastructure, RPKI) (C) 虛擬區域網路分段(VLAN) (D) 動態主機設定協定監聽(DHCP Snooping)
6. 企業為防範不同 OSI 網路階層的安全威脅,會部署相對應的安全通訊協定。關於協 定與其網路安全防護功能的對應,下列敘述何者錯誤? (A) 應用層(Application Layer):HTTPS 透過 TLS 提供端對端加密,防止網頁傳輸 內容遭中間人竊聽攻擊 (B) 傳輸層(Transport Layer):TLS/SSL 介於應用層與傳輸層之間,主要負責為應 用程式提供資料加密與來源驗證 (C) 網路層(Network Layer):IPsec 協定可用於建立虛擬私人網路(VPN)通道, 保護跨網域 IP 封包的機密性與完整性 (D) 資料連結層(Data Link Layer):SSH 主要運作於此層,負責對區域網路的 MAC 位址進行加密,以防範 ARP 欺騙攻擊
7. 關於無線網路 WPA3 加密標準,下列何者是其優於 WPA2 的主要特性? (A) 移除了所有的密碼認證機制 (B) 強化了對抗離線暴力破解攻擊的保護(SAE 交握) (C) 取代了 AES(Advanced Encryption Standard)加密演算法 (D) 僅支援隱藏 SSID 的功能
8. 在設計一個安全的帳號鎖定機制時,下列何種策略能有效防止暴力破解攻擊,同時 避免合法使用者被誤鎖? (A) 在多次登入失敗後,增加帳號鎖定的時間,並設定最大鎖定時間 (B) 僅記錄登入失敗次數,不進行帳號鎖定 (C) 在三次登入失敗後,永久鎖定帳號 (D) 每次登入失敗後,即要求使用者重新變更密碼
9. 企業推行 BYOD(Bring Your Own Device)政策,員工抗拒安裝會「接管整台手機」 的 MDM 代理程式(Mobile Device Management Agent) 。為了在「不管理設備」的情 況下僅保護「企業應用程式(如 Teams、Outlook)」及資料安全,下列何項技術較符 合隱私保護趨勢? (A) 資料外洩防護(Data Loss Prevention, DLP) (B) 統一端點管理(Unified Endpoint Management, UEM) (C) 行動應用管理(Mobile Application Management, MAM) (D) 遠端瀏覽器隔離(Remote Browser Isolation, RBI)
10. 隨著 SaaS(Software as a Service)應用普及,傳統 VPN 的「流量回傳(Backhaul)」 架構導致頻寬瓶頸與延遲。企業決定導入安全存取服務邊緣(Secure Access Service Edge, SASE)架構。下列何項 SASE 組件能讓員工不需 VPN 即可安全、直接地存取 雲端應用,並同時執行資料外洩防護(Data Loss Prevention, DLP)檢查? (A) 防火牆即服務(FWaaS) (B) 雲端存取安全代理(Cloud Access Security Broker, CASB) (C) 安全網頁閘道(Secure Web Gateway, SWG) (D) 軟體定義廣域網路(SD-WAN)
11. 若一台 Windows 設備已確定被駭客入侵,為測試該設備與特定外部 IP 或主機的網路 連線狀態是否暢通,下列何項指令最為適切? (A) ipconfig (B) ping (C) arp (D) nslookup
12. 下列何項對稱區塊加密演算法(Symmetric Block Cipher Algorithm)的工作模式,在 傳輸資料時同時具備加密保護與完整性驗證功能? (A) 密碼區塊連結模式(Cipher Block Chaining, CBC) (B) 伽羅瓦/計數器模式(Galois/Counter Mode, GCM) (C) 電子密碼本模式(Electronic Codebook, ECB) (D) 資料加密標準(Data Encryption Standard, DES)
13. 組織正在升級無線網路至 WPA3 標準,但考量部分舊型 IoT 設備不支援 SAE (Simultaneous Authentication of Equals)。為了過渡,網路管理員啟用了「WPA3 過 渡模式(Transition Mode)」 。在此混合環境下,攻擊者最可能利用下列何種手法迫使 客戶端降級至較不安全的 WPA2,進而發動字典攻擊? (A) 降級攻擊(Downgrade Attack / Rollback) (B) 密鑰重裝攻擊(Key Reinstallation Attack, KRACK) (C) 重新連線攻擊(Reassociation Attack) (D) 邪惡雙子攻擊(Evil Twin)
14. 在金鑰管理(Key Management)的實務中,對稱式加密(Symmetric Encryption)與 非對稱式加密(Asymmetric Encryption)各有其特性。若某系統需要在大量資料傳輸 時兼顧效能,同時又需安全地與眾多服務目標交換金鑰,下列何種架構最為適切? (A) 以「非對稱式加密」交換對稱金鑰,再以「對稱式加密」加密大量資料 (B) 全程使用「非對稱式加密」以確保金鑰交換與資料加密的安全性 (C) 以「對稱式加密」交換金鑰,再以「非對稱式加密」加密大量資料 (D) 全程使用「對稱式加密」並透過安全通道預先共享金鑰
15. 某研究人員發現一個 OS kernel 的漏洞:惡意程式可經由某個 syscall 觸發 kernel 中 的緩衝區溢位,但要成功利用此漏洞必須先取得或推測核心記憶體位址。下列何種 安全機制最能有效降低該攻擊的成功率? (A) 最小特權原則(Principle of Least Privilege, PoLP) (B) 禁止未簽章驅動程式載入 (C) ASLR(Address space layout randomization) / KASLR(Kernel Address space layout randomization) (D) SELinux(Security-Enhanced Linux)強制存取控制
16. 當主機遭受駭客攻擊後,資安人員所應採取的第一項處置行動,下列何項最為適切? (A) 立即向主管機關申報資安事件,並等待指示後再採取任何進一步行動 (B) 立即將受駭主機格式化並重新安裝作業系統,以確保系統恢復正常運作 (C) 立即將受駭主機與網路隔離(Network Isolation),以防止攻擊行為進一步擴散 (D) 立即通知所有使用者更改密碼,以防止帳號遭到未授權存取
17. 關於系統強化(Hardening),下列何項描述最為適切? (A) 系統強化(Hardening)是指透過關閉不必要的服務、移除預設帳號及設定安全 基準(Baseline)等措施,縮小系統的攻擊面 (B) 系統強化(Hardening)是指為系統同時安裝多樣化的安全防護軟體,以達到多 層次的防禦效果 (C) 系統強化(Hardening)是指對系統進行完整的資料加密,確保所有儲存資料均 無法被未授權讀取 (D) 系統強化(Hardening)是指在網路環境中安裝 IPS/IDS 等設備
18. 關於在雲端環境中,平台即服務(Platform as a Service, PaaS)與軟體即服務(Software as a Service, SaaS)在權限分責(Shared Responsibility)上主要差異的描述下列何項 較為適切? (A) PaaS 與 SaaS 的責任範圍完全相同,安全責任皆由雲端服務供應商全權負責 (B) PaaS 使用者需負責底層實體硬體的安全,SaaS 使用者則負責虛擬機器的安全 設定 (C) PaaS 使用者需負責應用程式與資料的安全,SaaS 使用者則主要負責存取管理 與資料安全 (D) SaaS 使用者需負責作業系統修補與中介軟體(Middleware)設定,PaaS 使用者 則無需管理任何安全事項
19. 在 Windows 作業系統中,若要確認系統帳戶是否有異常的登入嘗試,應查看下列哪 一個工具? (A) 事件檢視器中的「安全性」紀錄(Event Viewer - Security) (B) 本機安全性原則(Local Security Policy) (C) 效能監視器(Performance Monitor) (D) 工作管理員(Task Manager)
20. 請問下列何種 SQLi 攻擊類型可利用資料庫伺服器所發出的 DNS(Domain Name System)請求功能將資料傳遞給攻擊者? (A) Inferential SQL Injection (B) Out-of-band SQL Injection (C) Blind SQL Injection (D) In-band SQL Injection
21. 駭 客 成 功 入 侵 一 台 Windows 系 統 後 , 將 惡 意 程 式 加 入 「 登 錄 檔 的 啟 動 機 制 (Run/RunOnce)」中,讓惡意程式在每次系統啟動時自動執行。上述的內容主要屬 於下列何種入侵手法? (A) 密碼暴力破解 (B) 系統後門與持久化(Persistence) (C) 中間人攻擊(Man-in-the-Middle Attack) (D) 社交工程攻擊
22. 關於動態連結程式庫側載(DLL Sideloading)攻擊的概念,下列何項說明最為適切? (A) 攻擊者利用動態修改記憶體的方法來改變 DLL 的程式碼,以躲避防毒軟體的 偵測 (B) 攻擊者藉由在目標系統中使用加殼(Packing)技術將惡意程式附加在正常的 DLL 上,以逃避防毒軟體的偵測 (C) 攻擊者透過在網路上散布被篡改的 DLL 檔案,誘使開發者或使用者誤用,進 而執行惡意行為 (D) 攻擊者透過應用程式在載入 DLL 時的搜尋順序漏洞,將惡意版本置於優先路徑 並取代合法版本以便執行
23. 關於跨網站請求偽造(Cross-Site Request Forgery, CSRF)攻擊的概念,下列何項說明 最為適切? (A) 攻擊者誘使已通過驗證的使用者,在不知情的情況下向目標網站發送非預期的 惡意請求 (B) 攻擊者在目標網站的輸入欄位中插入惡意指令碼(Script),以影響其他使用者 的瀏覽行為 (C) 攻擊者竊取使用者的工作階段令牌(Session Token),直接以使用者身分登入目 標網站 (D) 攻擊者對目標網站的登入頁面進行暴力破解(Brute Force) ,以取得使用者帳號與 密碼
24. 關於「HTTP 請求走私攻擊(HTTP Request Smuggling)」的成因,下列何項說明最為 適切? (A) 攻擊者透過重複發送相同的 HTTP 請求,使伺服器因資源競逐問題回傳錯誤的 回應 (B) 攻擊者利用伺服器未正確驗證使用者身份,直接存取需授權的 API 端點 (Endpoint) (C) 攻擊者透過在 HTTP 回應中注入惡意腳本,使前端快取伺服器儲存並回傳給其 他使用者 (D) 攻擊者利用前端代理伺服器(Proxy Server)與後端伺服器對 HTTP 請求邊界解 析不一致,導致請求邊界混淆
25. 下列何項工具「不」是常見的靜態原始碼檢測工具? (A) Fortify (B) Chef (C) PMD (D) Checkmarx
26. 在開發 Web 應用程式時,為防止 SQL 注入攻擊(SQL Injection) ,下列措施中何項較 為有效? (A) 使用預備語句(Prepared Statements)或參數化查詢 (B) 在資料庫中啟用日誌記錄 (C) 限制使用者輸入的長度 (D) 對使用者輸入的資料進行編碼
27. 如附圖所示,為一 C/C++程式碼,請判斷該程式碼有下列哪一種類的緩衝區溢位 (Buffer Overflow)弱點?(A) 堆疊型緩衝區溢位(Stack-based Buffer Overflow) (B) 整數溢位(Integer Overflow) (C) 堆積型緩衝區溢位(Heap-based Buffer Overflow) (D) 格式字串攻擊(Format String Overflow)
28. 在軟體開發生命週期(SDLC)中,何時開始考慮安全性(Security)的處理成本最高? (A) 系統測試階段 (B) 程式碼撰寫階段 (C) 需求分析與設計階段 (D) 系統維運階段
29. SBOM(Software Bill of Material)為近年程式開發與供應鏈安全特別需要注意的項 目,關於 SBOM 關注與記錄的重點,下列何項最「不」適切? (A) 軟體元件的名稱與版本資訊 (B) 軟體元件的已知漏洞資訊(CVE) (C) 軟體元件執行時的動態行為日誌(Dynamic Behavior Logs) (D) 軟體元件的授權類型(license type)
30. 零日漏洞在安全更新發布前就可能被攻擊者利用,導致企業無法立即修補,因此這 類攻擊難以預防。下列何項是最「不」妥當的應對措施? (A) 採用端點偵測及回應技術(Endpoint Detection and Response, EDR)來監控可疑 行為 (B) 透過資安事件響應計畫(Incident Response Plan, IRP)快速封鎖受影響的系統 (C) 定期獲取漏洞情報,及時安裝安全更新檔 (D) 使用應用程式黑名單,防止未經授權的程式執行
31. 在弱點管理流程中,執行「弱點掃描(Vulnerability Scanning)」最主要的目的為下列 何項? (A) 自動化地探測系統、網路、應用程式、作業系統,識別出已知的安全性弱點 (CVEs) (B) 清除已感染電腦的病毒、木馬或勒索軟體等惡意程式 (C) 模擬駭客攻擊手法,並主動利用弱點來嘗試取得系統控制權 (D) 即時監控並阻擋進出網路的惡意連線與可疑流量
32. 某惡意程式在執行初期會延遲數十分鐘,並要求使用者進行互動(滑鼠移動、鍵盤輸 入) 。若未符合條件即結束執行。此設計最主要削弱下列哪一類防護機制的有效性? (A) 靜態程式碼分析 (B) 行為式端點即時阻斷 (C) 郵件閘道防毒 (D) 自動化沙箱動態分析
33. 弱點管理與惡意程式防護息息相關,企業應定期比對資產是否存在已公開之弱點, 下列哪一項為此通報機制的簡稱? (A) SOC(Security Operations Center) (B) VPN(Virtual Private Network) (C) VANS(Vulnerability Analysis and Notice System) (D) GCB(Government Configuration Baseline)
34. 針對採取「實體隔離(Air-Gapped)」配置的系統環境,下列何種行為最可能成為惡 意程式入侵的管道? (A) 遭到來自 GSN 的遠端連線滲透 (B) 人員利用可攜式媒體(USB/隨身碟)私自進行資料交換 (C) 外部防火牆規則配置錯誤 (D) 雲端服務提供者的系統中斷
35. 關於備份儲存策略,下列選項最「不」妥當? (A) 獨立磁碟冗餘陣列(RAID)主要是提升磁碟存取效能與容錯能力,不可作為唯 一的備份方案 (B) 備份檔案不可存放在同一台伺服器主機內 (C) 即使備份存放於雲端,仍需保留本地檔案 (D) 用 3-2-1 備份策略,至少存放於 3 種不同媒介、2 份異地存放、1 份備份
36. 某公司希望在系統故障時,能將服務立即切換到另一台伺服器,資料幾乎零遺失。這 需要使用下列何種備份/容錯技術? (A) 離線備份(Offline Backup) (B) 熱備援(Hot Backup) (C) 溫備援(Warm Backup) (D) 冷備援(Cold Backup)
37. 機構採用多雲(Multi-Cloud)備份架構,以確保病歷資料的持續可用性。但在一次勒 索攻擊事件中,駭客利用被竊取的 API 金鑰,跨雲刪除了多個備份版本,導致僅剩 下數月前的資料。若要避免此風險,下列何種最佳實務最能補強現有架構? (A) 僅依賴多雲備份即可,不需其他措施 (B) 改用差異備份,避免版本過多 (C) 將所有備份統一壓縮,以降低攻擊面 (D) 實作不可變備份(Immutable Backup)+零信任存取控管(Zero Trust Access)
38. 在評估資通系統所使用的演算法安全性時,下列哪一項演算法已被證實存在「碰撞 攻擊(Collision Attack)」缺陷,因此不再建議用於驗證資料完整性或實作數位簽章? (A) RSA-2048 (B) AES-256 (C) MD5 (D) SHA-256
39. 在制定營運持續計畫(BCP)時,有關資料「備份頻率」的設定應遵循下列哪一項原 則? (A) 資料備份頻率應等於 RTO(Recovery Time Objective) (B) 資料備份頻率不可大於 RPO(Recovery Point Objective) (C) 資料備份頻率應大於 MTPD(Maximum Tolerable Period of Disruption) (D) 資料備份頻率隨機決定,有時間再備份
40. 在日誌管理流程中, 「日誌分析」(Log Analysis)階段最主要的核心任務為下列何項? (A) 設定日誌的儲存時間與刪除策略 (B) 確保日誌資料在傳輸與儲存過程中的完整性與機密性 (C) 將來自不同系統的日誌檔彙整到單一儲存庫 (D) 從大量的日誌資料中,識別出異常模式、安全威脅或營運問題的跡象
41. 金融機構需要向稽核人員證明,他們已嚴格遵守「支付卡產業資料安全標準(PCI DSS)」中對於持卡人資料存取控制的要求。在這種情境下,日誌管理系統應產出下 列何種報告,才能最直接且有效地滿足此項稽核需求? (A) 一份包含所有網路設備(如防火牆、路由器)流量的總體統計報告 (B) 一份關於系統所有軟體更新與漏洞修補安裝狀態的報告 (C) 一份關於系統管理員帳號所有活動的日誌報告 (D) 一份詳細列出所有成功與失敗的、針對儲存持卡人資料之伺服器與資料庫的存取 紀錄報告
42. 某企業在導入 SIEM 後,告警數量暴增,導致 SOC 人員疲勞,反而錯失真正攻擊行 為。上述問題最可能源自下列哪一項日誌管理決策? (A) 日誌存取權限設計過嚴 (B) 日誌來源涵蓋範圍不足 (C) 日誌事件告警規則設計失當 (D) 日誌保存時間設定過長
43. 建立日誌管理系統時,為了防止攻擊者在入侵後刪除日誌軌跡,下列何者是最佳做 法? (A) 僅在伺服器本機對日誌資料夾進行嚴格的存取權限控管 (B) 縮短日誌保留期限至 1 天 (C) 將日誌即時傳送到遠端獨立的日誌伺服器(Log Server) (D) 將本機日誌檔案設定為隱藏與唯讀屬性(Read-Only)
44. 下列哪一項資訊較「不」建議直接記錄在明文的系統日誌(Log)中,以免造成資訊 洩露? (A) 來源 IP 位址 (B) 系統執行錯誤代碼 (C) 使用者的登入時間 (D) 使用者的明文密碼(Plaintext Password)
45. 在 5G 行動通訊網路架構中,為了提供超低延遲服務,運算資源會從雲端移至靠近使 用者的「邊緣運算(Edge Computing)」 。從資安角度來看,邊緣運算面臨的主要挑戰 為下列哪一項? (A) 後端伺服器的運算壓力過大,容易造成 DDoS 攻擊 (B) 資料傳輸路徑變長,導致攔截風險增加 (C) 物理節點分布廣泛且環境不安全,增加設備被物理接觸或破壞的風險 (D) 邊緣設備不需要加密,因此容易造成資料外洩
46. 針對人工智慧(AI)模型,攻擊者透過輸入經過微小干擾的樣本(如在交通標誌貼上 特定貼紙) ,誤導模型做出錯誤判斷。這種針對模型邏輯漏洞的攻擊稱為下列何項? (A) 阻斷服務攻擊(DoS) (B) 後門攻擊(Backdoor Attack) (C) 對抗性攻擊(Adversarial Attack) (D) 社交工程攻擊(Social Engineering)
47. 在虛實整合系統(CPS)或工業控制環境(OT)中,資安防護邏輯與傳統辦公室環 境(IT)有所不同。關於 OT 環境的特性,下列敘述何者正確? (A) OT 設備生命週期較短,建議每 2-3 年即汰換 (B) 系統必須確保極高的可用性(Availability) (C) 只要實施實體隔離(Air-gap)即可,就不需考慮病毒偵測或其他端點防禦機制 (D) 與 IT 環境相同,資料的機密性(Confidentiality)是最高指導原則
48. 針對未來量子電腦可能破解現有的公鑰加密演算法(如 RSA、ECC) ,目前國際間資 安標準正積極推動下列哪一種防禦技術? (A) 後量子密碼學(Post-Quantum Cryptography, PQC) (B) 全面改用對稱式加解密(如 AES-128)取代所有非對稱加解密演算法 (C) 區塊鏈雜湊鏈結技術 (D) 增加 RSA 密鑰長度至 8192 bits 以上
49. AI SOC Agent 使用「端點紀錄(EDR/Sysmon)」分析比「網路流量(Network Traffic)」 精準的主要原因,下列何項敘述較為適切? (A) 因為網路流量數據被加密,無法被 AI 讀取或分析 (B) 因為端點紀錄的儲存空間較小,AI 分析速度更快 (C) 因為端點紀錄可以呈現處理程序樹(Process Tree),辨識合法工具是否被異常調用 (D) 因為端點紀錄不需要考慮員工隱私問題
50. 導入 AI SOC Agent 時,下列哪一項設計最有助於避免 AI 成為單點失效(Single Point of Failure)? (A) 持續提高 AI 模型處理未知資安事件的自動化回應比例 (B) 授權 AI 模型獨立進行端點設備的隔離決策 (C) 整合安全資訊與事件管理(SIEM)系統進行零人工的全自動化阻斷 (D) 應避免系統全自動化,採用關鍵處置環節設置斷點引入人工審核的分層決策機制
 阿摩線上測驗
登入
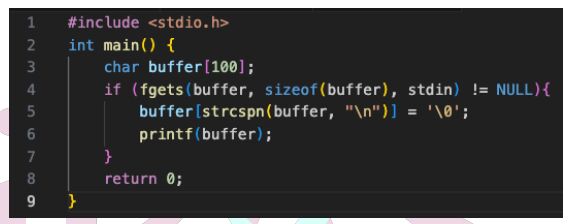 (A) 堆疊型緩衝區溢位(Stack-based Buffer Overflow) (B) 整數溢位(Integer Overflow) (C) 堆積型緩衝區溢位(Heap-based Buffer Overflow) (D) 格式字串攻擊(Format String Overflow)